Ataque informatico a refrigeracion de supermercados en Francia: como entraron y que consecuencias tuvo
Un fallo en controladores de una firma danesa permitio modificar temperaturas a distancia, perder mercaderia y provocar incendios en mas de 350 locales. Especialistas detallan la vulnerabilidad y las medidas para evitar casos similares.
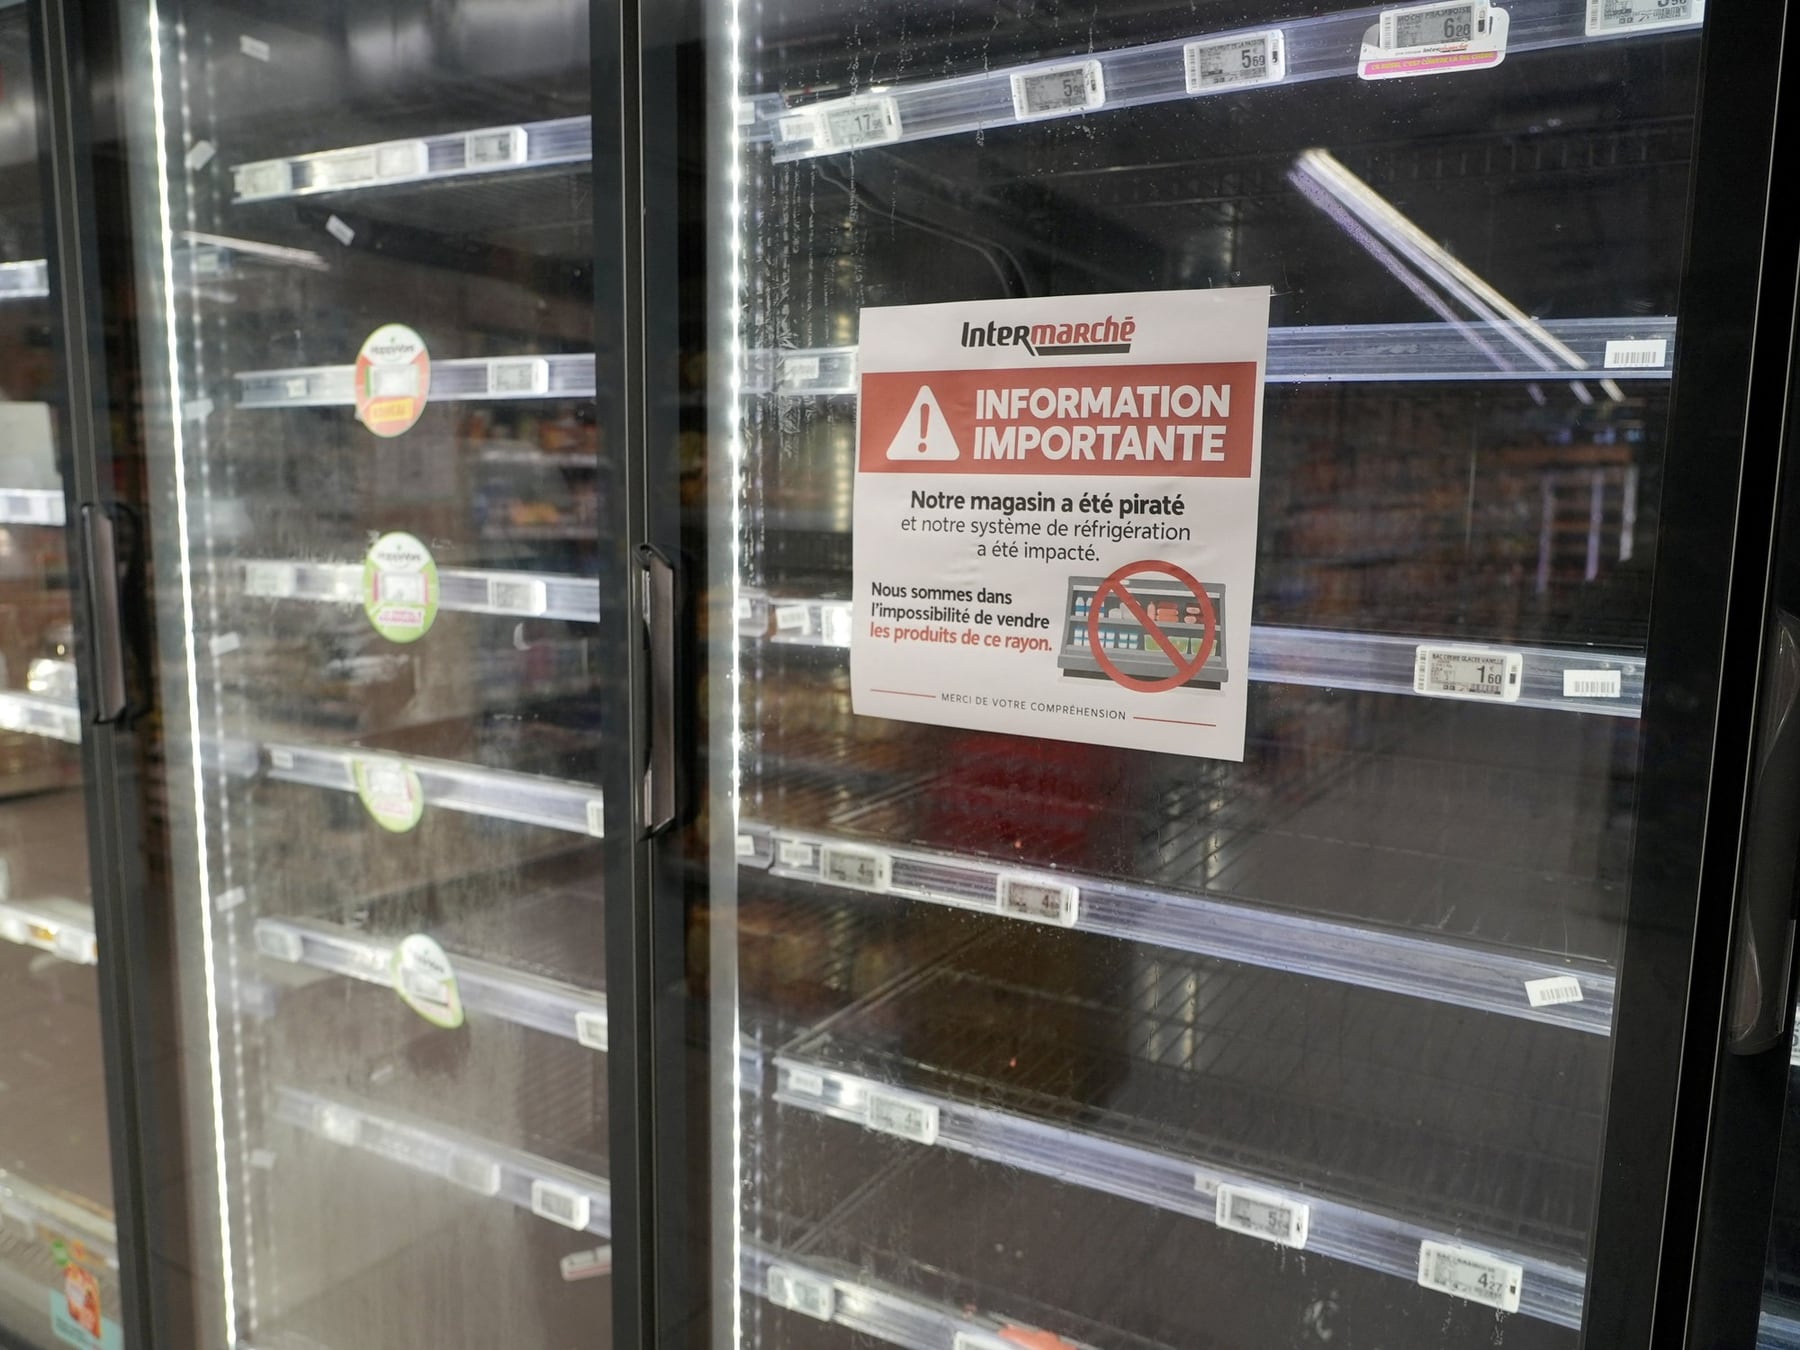
Que, donde y a que hora. Un ataque informatico contra los controladores de refrigeracion de al menos 350 supermercados franceses permitio modificar temperaturas a distancia, arruinar mercaderia y provocar incendios. Los sistemas afectados, fabricados por la empresa danesa Danfoss, tenian interfaces accesibles desde internet y corrian versiones antiguas de software sin actualizar.
Por que las heladeras de un supermercado estan conectadas a internet
Las heladeras y camaras frigorificas modernas llevan incorporadas pequenas computadoras que permiten supervisar temperaturas, compresores y ciclos de descongelamiento desde una consola central. Una cadena con decenas de locales puede asi detectar fallas y hacer ajustes sin enviar tecnicos a cada sucursal. Esa comodidad operativa fue, en este caso, la puerta de entrada del ataque.
Los controladores pertenecen a Danfoss, compania danesa especializada en refrigeracion y automatizacion industrial. La firma reconocio que varios equipos comprometidos utilizaban versiones antiguas de su firmware, algunas ya sin soporte ni actualizaciones. Segun datos relevados con la herramienta de busqueda Shodan, al menos 4.500 interfaces de Danfoss eran visibles desde internet al momento del incidente, aunque no se determino cuantas presentaban fallas explotables.
“Shodan puede mostrarnos donde esta esa puerta digital, pero eso no significa que tengamos la llave para abrirla. Para ingresar, un atacante necesita explotar una vulnerabilidad concreta, contar con credenciales filtradas o aprovechar una configuracion insegura. En ocasiones, esos problemas permiten acceder incluso sin conocer la contrasena.”Braian Arroyo, especialista en ciberinteligencia
Que pudo hacer el atacante una vez dentro del sistema
- Alterar las temperaturas de heladeras y camaras frigorificas a distancia.
- Modificar los ciclos de descongelamiento y desactivar alarmas operativas.
- Provocar el aumento progresivo de la temperatura hasta niveles que arruinaron mercaderia fresca y congelada.
- Generar condiciones para incendios, segun los reportes del incidente en Francia.
Una de las hipotesis mas solidas apunta a fallas ya documentadas en el modelo Danfoss AK-SM 800A. El equipo de investigacion Team82 de la empresa Claroty identifico vulnerabilidades en ese controlador que permitian eludir la autenticacion y ejecutar instrucciones remotas. Danfoss publico actualizaciones para corregirlas, aunque las autoridades francesas aun no confirmaron que esas fallas especificas hayan sido el vector utilizado en el ataque.
Lo confirmado hasta el momento es el alcance del incidente: mas de 350 supermercados afectados, mercaderia perdida y danos materiales por incendios. Lo que aun falta confirmar es el mecanismo tecnico exacto por el que se ingreso a los sistemas y la cantidad de controladores que presentaban la version vulnerable explotada. Noticia en desarrollo.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
UFL es gratis, pero puedes pagar para jugar antes: Todos los packs y ventajas del free-to-play de fútbol