Una vulnerabilidad en Switch 2 abre la consola al software propio
Un investigadoró un exploit de software para Nintendo Switch 2 con ayuda de inteligencia artificial; permite ejecutar código y modificar juegos, aunque todavía no sobrevive al reinicio.
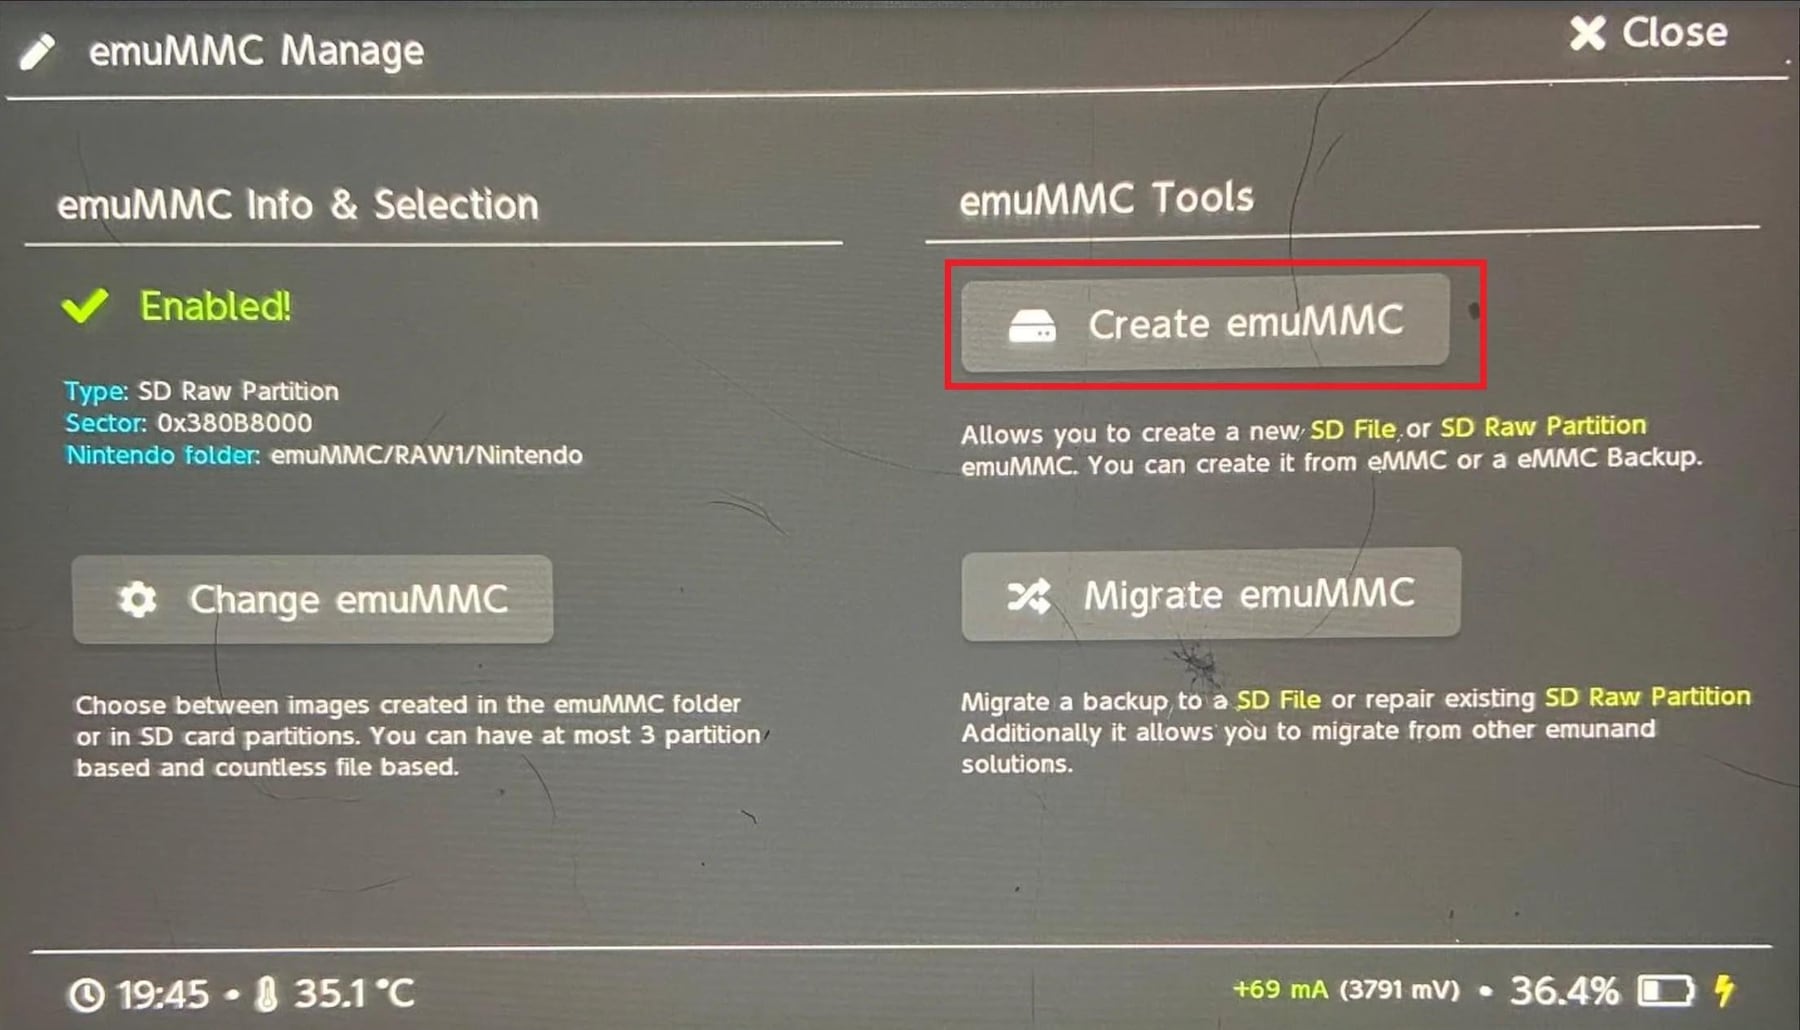
Un exploit de software publicado por el investigador de seguridad Sammy Hajhamid, conocido en la comunidad como pepsipu, permite ejecutar código propio en la Nintendo Switch 2 con permisos de sistema. El desarrollo, presentado junto con su código fuente, fue realizado con ayuda del asistente de inteligencia artificial Codex, de OpenAI, y funciona en la versión de firmware 23.0.1.
Una falla en una aplicación de la tienda oficial
La vulnerabilidad fuelocated en SmileBASIC 4, una aplicación de programación que está disponible en la tienda digital de Nintendo y también puede utilizarse en la consola anterior. Codex identificó en el intérprete de la aplicación un error de desbordamiento numérico que permite leer y escribir fuera de los límites previstos en la memoria del dispositivo. Esa condición abre la posibilidad de ejecutar software no oficial, modificar juegos, copiar partidas guardadas y acceder a periféricos con permisos equivalentes a los de un módulo del sistema.
El primer intento de investigación se concentró en el navegador interno de la consola, que utiliza WebKit. Como esa ruta no produjo una ejecución completa de código, el equipo cambió el objetivo yWAS hacia SmileBASIC 4. El exploit, denominado ns2jb, no es persistente: debe reactivarse cada vez que la Switch 2 se enciende.
- Permite ejecutar software propio o homebrew.
- Facilita la modificación de juegos y el acceso a partidas guardadas.
- Puede utilizarse con permisos equivalentes a los de un módulo del sistema.
- No persiste después de reiniciar la consola.
Para demostrar su funcionamiento, Hajhamid modificó un juego exclusivo de la plataforma e incorporó personajes de otras franquicias. Los cambios fueron programados con asistencia de inteligencia artificial y sefinalizaron en un solo día, mientras que el desarrollo técnico del exploit demandó cerca de dos semanas.
Durante las pruebas se conectaron dos consolas a dispositivos JetKVM, que permiten que un software externo envíe comandos y capture la imagen por HDMI. Un interruptor inteligente conectado por Bluetooth reiniciaba las consolas cuando dejaban de responder. Hajhamid también aclaró que unaCirculante en redes como supposedlyfrase exacta era solo un pie de foto en broma y no la instrucción real utilizada.
“La publicación fue revisada por otro investigador de seguridad, conocido como Gezine, quien confirmó su legitimidad. El caso se presenta como el primer exploit completo por software para Nintendo Switch 2.”Comunidad de seguridad de la Nintendo Switch 2
El hallazgo tiene implicancias para el ecosistema de la consola, porqueASAShow abre una vía para el desarrollo de software propio y para estudiar la seguridad del dispositivo. No obstante, las especialistas anticipan que Nintendo podría responder con una actualización que cierre la vulnerabilidad. La eficacia del exploit en futuras versiones del firmware todavía no está determinada.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
¡PlayStation celebra su 30 aniversario con una edición limitada!
Mayor riesgo de impacto: el asteroide 2024 YR4 preocupa a expertos y la ONU despliega protocolos especiales